Waspadai Situs Palsu dengan Huruf Kiril, Begini Cara Memeriksa Alamat Website
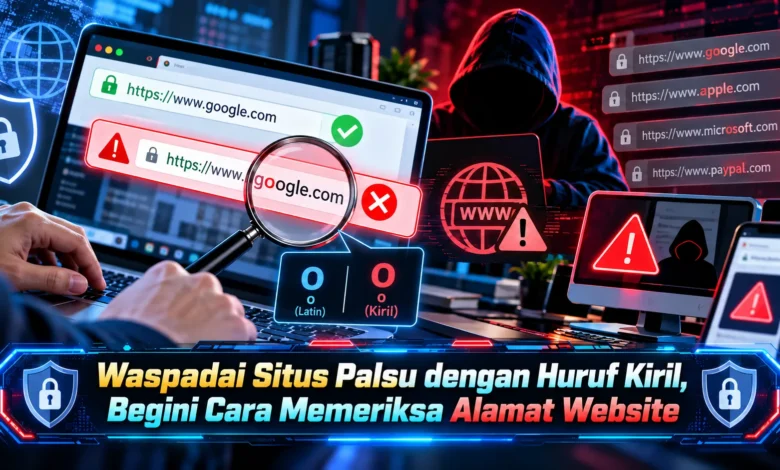
Penipuan digital semakin sulit dikenali karena pelaku kejahatan siber dapat membuat alamat website yang terlihat hampir sama dengan situs resmi. Salah satu teknik yang perlu diwaspadai adalah penggunaan huruf Kiril, yaitu karakter yang digunakan dalam sejumlah bahasa seperti Rusia dan Ukraina. Beberapa huruf tersebut memiliki bentuk menyerupai alfabet Latin sehingga berpotensi mengecoh pengguna internet. Dalam dunia keamanan TEKNOLOGI, metode ini dikenal sebagai homograph attack atau serangan homograf. Jika tidak teliti, seseorang dapat memasukkan kata sandi, informasi pribadi, bahkan data pembayaran ke halaman palsu. Memahami cara memeriksa alamat website menjadi langkah penting untuk menghindari risiko tersebut.
Mengenal Penipuan Website Menggunakan Huruf Kiril
Homograph attack merupakan metode penyamaran alamat website dengan menggunakan huruf dari sistem penulisan berbeda. Dalam kehidupan sehari-hari, pengguna sering mengandalkan tampilan alamat website. Metode pemeriksaan secara visual berpotensi menjadi celah penipuan karena beberapa karakter memiliki bentuk hampir identik. Dalam salah satu bentuk penyamaran, huruf Latin a dapat terlihat sangat mirip dengan huruf Kiril а. Meskipun tampak serupa, keduanya memiliki kode karakter yang tidak sama. Celah pengenalan visual tersebut yang membuat pengguna berisiko mengunjungi alamat yang keliru.
Pemakaian karakter dari bahasa lain merupakan hal yang sah dalam komunikasi digital. Sejumlah layanan internet yang sah memiliki nama domain sesuai bahasa lokal. Standar untuk nama domain internasional tersebut dikenal sebagai Internationalized Domain Names atau IDN. Melalui standar tersebut, pengguna dapat mengakses alamat menggunakan alfabet berbeda. Meski teknologinya memiliki fungsi bermanfaat, pelaku penipuan mungkin memanfaatkan perbedaan antara bentuk dan identitas huruf. Karena itu, huruf Kiril tidak boleh langsung dianggap berbahaya. Hal yang sebaiknya menjadi fokus adalah kesesuaian domain dengan organisasi resmi.
Langkah Memeriksa Nama Domain agar Tidak Tertipu
Pemeriksaan dasar terhadap alamat internet adalah memeriksa bagian domain utama pada bilah alamat. Untuk mengurangi risiko penipuan, pengguna dianjurkan tidak hanya melihat logo atau tampilan halaman. Situs tiruan mampu meniru tata letak layanan populer. Walaupun tampilannya meyakinkan, alamat domain harus dibandingkan dengan alamat resmi. Sebagai contoh, alamat layanan yang memiliki domain terdaftar sesuai organisasi tidak sama dengan alamat yang hanya menyisipkan merek pada subdomain. Oleh sebab itu, pengguna sebaiknya membedakan subdomain dan domain utama.
Untuk melengkapi pengecekan alamat, pengguna sebaiknya memeriksa bentuk huruf yang mencurigakan. Situs tiruan dapat memanfaatkan huruf asing yang terlihat serupa. Perubahan huruf yang sulit terlihat berpotensi mengecoh pengguna perangkat seluler. Terlebih lagi, ukuran huruf dapat menyulitkan pemeriksaan. Jika menemukan alamat yang meragukan, pengguna dianjurkan menunda interaksi dengan tautan. Pendekatan yang disarankan adalah membuka layanan melalui bookmark tepercaya. Berkat pemeriksaan yang lebih teliti, kemungkinan mengunjungi alamat hasil penyamaran lebih mudah dihindari.
Apa Itu Punycode dalam Sistem Nama Domain Internasional?
Salah satu teknologi penting dalam identifikasi nama website non-Latin adalah Punycode. Sistem representasi karakter tersebut mengubah label domain Unicode tertentu menjadi bentuk ASCII. Pada hasil pengodean tersebut, bentuk ASCII umumnya diawali dengan awalan xn--. Dalam contoh nama domain internasional, nama domain yang mengandung karakter non-Latin dapat memiliki representasi Punycode. Meski pengodean tersebut berguna, keberadaan Punycode tidak otomatis berarti domain berbahaya. Berbagai website dengan alamat lokal menggunakan mekanisme tersebut secara normal. Karena itu, pengodean sebaiknya digunakan sebagai petunjuk tambahan.
Apabila membutuhkan analisis lebih lanjut, pengguna dapat memanfaatkan alat pemeriksa IDN yang tepercaya. Berkat layanan konversi yang sesuai, nama domain Unicode dapat dibandingkan dengan representasi ASCII. Walaupun pemeriksaan teknis memberikan petunjuk, jangan memasukkan kata sandi ke layanan pemeriksa hanya untuk menganalisis sebuah alamat. Sebagai pengingat, peramban tertentu dapat mengubah tampilan IDN berdasarkan kebijakan keamanan. Perlindungan yang diterapkan browser dapat berbeda antarperamban. Dengan mempertimbangkan keterbatasan tersebut, pemeriksaan manual tetap diperlukan.
Mengapa HTTPS dan Ikon Gembok Tidak Menjamin Website Aman?
Sebagian masyarakat beranggapan bahwa semua halaman berkoneksi terenkripsi pasti aman. Padahal, HTTPS terutama melindungi komunikasi antara browser dan server. Koneksi yang memanfaatkan HTTPS belum tentu menunjukkan bahwa situs memiliki tujuan baik. Pelaku phishing mampu menggunakan koneksi HTTPS. Dengan kondisi tersebut, website tiruan dapat diakses melalui HTTPS walaupun identitas yang ditampilkan menyesatkan. Karena itulah, pengguna sebaiknya tidak menjadikan HTTPS sebagai satu-satunya dasar kepercayaan.
Dalam pemeriksaan praktis, alamat website harus diperiksa terlebih dahulu. Untuk meningkatkan keamanan, pengguna perlu membandingkan situs dengan alamat yang sudah diketahui. Langkah berikutnya, perhatikan peringatan browser ketika halaman dicurigai berbahaya. Peringatan semacam itu menjadi petunjuk tambahan sebelum berinteraksi. Meski browser memiliki mekanisme perlindungan, sistem otomatis tidak selalu mengenali semua ancaman. Melalui pemahaman tersebut, keamanan lebih baik dibangun melalui beberapa langkah daripada hanya bergantung pada satu indikator.
Cara Menghindari Phishing Melalui Tautan dan Alamat Website Palsu
Langkah pencegahan yang sangat bermanfaat adalah tidak langsung mengakses link yang dikirim pihak mencurigakan. Penjahat siber terkadang menyebarkan pesan dengan identitas layanan populer. Komunikasi palsu tersebut dapat menyebut akun akan diblokir agar pengguna terdorong memberikan informasi. Ketika menemukan pesan dengan tekanan waktu, sebaiknya abaikan tombol menuju halaman yang belum jelas. Langkah yang lebih aman adalah, ketik alamat resmi secara mandiri, lalu lihat apakah masalah benar-benar terjadi. Pendekatan pemeriksaan langsung menekan risiko pemberian kredensial kepada penipu.
Penggunaan password manager menjadi lapisan perlindungan tambahan. Banyak pengelola kata sandi menyimpan asosiasi antara akun dan alamat website. Apabila halaman yang dikunjungi bukan domain yang tersimpan, aplikasi berpotensi tidak menampilkan kredensial terkait. Kondisi tersebut bisa memberikan peringatan tidak langsung. Meski fitur tersebut bermanfaat, kegagalan pengisian otomatis dapat memiliki penyebab lain. Untuk meningkatkan keamanan akun, aktifkan autentikasi multifaktor, terutama metode autentikasi tahan phishing jika tersedia. Berkat pengelolaan kredensial yang baik, akses tidak sah menjadi lebih sulit dilakukan.
Kesimpulan Cara Mewaspadai Situs Palsu dengan Huruf Kiril
Penyamaran alamat website melalui karakter Unicode menunjukkan bahwa ancaman siber terus berkembang. Walaupun suatu website terlihat seperti layanan resmi, susunan huruf tertentu mungkin menunjuk domain berbeda. Karena itu, pengguna perlu memeriksa domain secara menyeluruh, mengakses aplikasi yang tepercaya, serta menerapkan metode login yang tahan phishing. Pemahaman mengenai Punycode juga dapat membantu proses pemeriksaan. Di tengah meningkatnya aktivitas digital, perlindungan informasi pribadi harus menjadi prioritas. Menurut Anda, apakah situs tiruan menggunakan huruf Kiril perlu mendapat perhatian lebih besar dalam edukasi digital? Bagikan pendapat Anda mengenai perlindungan akun dari phishing.