Waspadai Situs Palsu dengan Huruf Kiril, Begini Cara Memeriksa Alamat Website
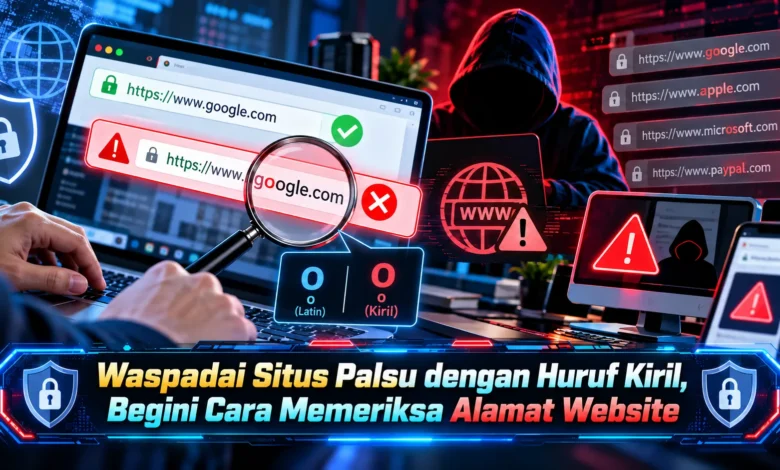
Penipuan digital semakin sulit dikenali karena pelaku kejahatan siber dapat membuat alamat website yang terlihat hampir sama dengan situs resmi. Salah satu teknik yang perlu diwaspadai adalah penggunaan huruf Kiril, yaitu karakter yang digunakan dalam sejumlah bahasa seperti Rusia dan Ukraina. Beberapa huruf tersebut memiliki bentuk menyerupai alfabet Latin sehingga berpotensi mengecoh pengguna internet. Dalam dunia keamanan TEKNOLOGI, metode ini dikenal sebagai homograph attack atau serangan homograf. Jika tidak teliti, seseorang dapat memasukkan kata sandi, informasi pribadi, bahkan data pembayaran ke halaman palsu. Memahami cara memeriksa alamat website menjadi langkah penting untuk menghindari risiko tersebut.
Mengenal Penipuan Website Menggunakan Huruf Kiril
Teknik penipuan berbasis kemiripan karakter merupakan teknik membuat alamat internet terlihat menyerupai situs lain dengan menggabungkan karakter Unicode tertentu. Dalam kehidupan sehari-hari, pengguna biasanya memperhatikan nama layanan pada bilah alamat. Cara mengenali situs semacam ini berpotensi menjadi celah penipuan karena beberapa karakter memiliki bentuk hampir identik. Dalam salah satu bentuk penyamaran, huruf Latin a sulit dibedakan secara kasatmata dengan huruf Kiril а. Kendati terlihat identik pada font tertentu, keduanya merupakan karakter Unicode yang berbeda. Celah pengenalan visual tersebut yang dapat dimanfaatkan untuk menciptakan domain menyesatkan.
Pemakaian karakter dari bahasa lain tidak otomatis menunjukkan penipuan. Sejumlah layanan internet yang sah memiliki nama domain sesuai bahasa lokal. Sistem yang memungkinkan penggunaannya dikenal sebagai Internationalized Domain Names atau IDN. Melalui standar tersebut, pengguna dapat mengakses alamat menggunakan alfabet berbeda. Meski teknologinya memiliki fungsi bermanfaat, pelaku penipuan berpotensi mengeksploitasi tampilan karakter. Karena itu, huruf Kiril tidak boleh langsung dianggap berbahaya. Hal yang sebaiknya menjadi fokus adalah apakah alamat benar-benar milik layanan yang dituju.
Langkah Memeriksa Nama Domain agar Tidak Tertipu
Cara awal memeriksa keaslian situs adalah memeriksa bagian domain utama pada bilah alamat. Untuk mengurangi risiko penipuan, pengguna dianjurkan tidak hanya melihat logo atau tampilan halaman. Situs tiruan sering menggunakan desain yang menyerupai website resmi. Namun, alamat domain tetap perlu diperiksa secara terpisah. Untuk memahami perbedaannya, alamat layanan yang menempatkan identitas resmi sebelum ekstensi domain berbeda dari website yang menempatkan nama merek dalam bagian alamat tambahan. Oleh sebab itu, pengguna sebaiknya membedakan subdomain dan domain utama.
Selain memeriksa nama domain, pengguna sebaiknya memeriksa bentuk huruf yang mencurigakan. Dalam sejumlah serangan, penjahat siber menggunakan simbol Unicode yang menyerupai alfabet biasa. Perubahan huruf yang sulit terlihat berpotensi mengecoh pengguna perangkat seluler. Terlebih lagi, desain antarmuka bisa membuat karakter sulit dibedakan. Apabila suatu tautan terlihat tidak biasa, pengguna perlu memastikan alamat sebelum melanjutkan. Langkah pencegahan sederhana adalah mengakses website dari aplikasi resmi yang telah terpasang. Melalui kebiasaan ini, kemungkinan mengikuti tautan phishing dapat dikurangi.
Apa Itu Punycode dalam Sistem Nama Domain Internasional?
Salah satu teknologi penting dalam pemeriksaan domain internasional adalah Punycode. Mekanisme pengodean ini memungkinkan nama domain internasional direpresentasikan menggunakan karakter ASCII. Pada hasil pengodean tersebut, bentuk ASCII menggunakan penanda xn-- pada label hasil konversi. Sebagai contoh, nama domain yang menggunakan huruf Unicode tertentu mungkin ditampilkan dalam bentuk ASCII terkode. Walaupun Punycode membantu pemeriksaan, awalan xn-- bukan bukti penipuan. Sejumlah layanan resmi internasional menggunakan mekanisme tersebut secara normal. Oleh sebab itu, representasi ASCII harus dilihat bersama konteks alamat.
Apabila membutuhkan analisis lebih lanjut, pengguna dapat menggunakan konverter Punycode yang bereputasi baik. Dengan alat tersebut, nama domain Unicode dapat dibandingkan dengan representasi ASCII. Namun, jangan memasukkan kata sandi ke layanan pemeriksa hanya untuk memeriksa karakter Unicode. Tidak kalah penting, sistem browser mungkin menampilkan representasi ASCII untuk mengurangi risiko kebingungan. Perlindungan yang diterapkan browser tidak selalu sama pada setiap versi. Oleh sebab itu, pengguna sebaiknya tidak hanya mengandalkan tampilan browser.
Mengapa HTTPS dan Ikon Gembok Tidak Menjamin Website Aman?
Sebagian masyarakat beranggapan bahwa semua halaman berkoneksi terenkripsi pasti aman. Namun perlu diketahui, HTTPS membantu menjaga kerahasiaan informasi selama transmisi. Koneksi yang memanfaatkan HTTPS belum tentu menunjukkan bahwa situs memiliki tujuan baik. Penjahat siber yang membuat situs palsu dapat memasang sertifikat yang valid untuk domain miliknya. Sebagai konsekuensinya, website tiruan mungkin menampilkan indikator koneksi aman walaupun kontennya digunakan untuk penipuan. Oleh sebab itu, pengguna sebaiknya tidak menjadikan HTTPS sebagai satu-satunya dasar kepercayaan.
Saat memastikan identitas situs, nama domain resmi tetap menjadi unsur utama. Pengguna sebaiknya memastikan domain sesuai dengan layanan tujuan. Selain itu, jangan mengabaikan notifikasi keamanan ketika terdapat risiko phishing. Peringatan semacam itu menjadi petunjuk tambahan sebelum berinteraksi. Walaupun fitur keamanan terus berkembang, sistem otomatis tidak selalu mengenali semua ancaman. Oleh karena itu, keamanan lebih baik dibangun melalui beberapa langkah daripada mempercayai tampilan halaman tanpa verifikasi.
Strategi Menjaga Data Pribadi Saat Mengakses Situs Internet
Kebiasaan keamanan yang sebaiknya diterapkan adalah tidak langsung mengakses link yang dikirim pihak mencurigakan. Pelaku phishing sering menggunakan notifikasi palsu untuk menarik perhatian. Isi pesan tersebut sering menggunakan alasan verifikasi mendesak agar korban segera membuka tautan. Jika menerima pemberitahuan semacam itu, jangan langsung mengikuti link. Untuk memverifikasi informasi, gunakan bookmark yang sudah dipercaya, lalu periksa pemberitahuan melalui akun asli. Kebiasaan verifikasi ini dapat mengurangi peluang mengakses situs tiruan.
Aplikasi penyimpanan kredensial yang tepercaya berpotensi mengurangi risiko salah memasukkan akun. Sejumlah aplikasi password manager menghubungkan informasi login dengan domain tertentu. Jika pengguna membuka domain tiruan, aplikasi berpotensi tidak menampilkan kredensial terkait. Kondisi tersebut bisa memberikan peringatan tidak langsung. Namun, indikator tersebut tetap memerlukan pemeriksaan tambahan. Selain itu, gunakan metode verifikasi tambahan, terutama passkey atau kunci keamanan yang terikat pada domain. Berkat pengelolaan kredensial yang baik, perlindungan identitas digital berpotensi meningkat.
Pentingnya Memeriksa Alamat Website Sebelum Memasukkan Data
Serangan homograf menggunakan karakter Kiril menunjukkan bahwa ancaman siber terus berkembang. Meskipun alamat tampak familiar, perbedaan karakter dapat mengarah ke situs lain. Oleh sebab itu, pengguna dianjurkan memeriksa identitas situs sebelum login, mengakses aplikasi yang tepercaya, serta menggunakan pengelola kata sandi dan autentikasi tambahan. Kemampuan mengenali karakter Unicode mendukung kewaspadaan terhadap penyamaran website. Dalam perkembangan TEKNOLOGI, pemeriksaan identitas website perlu diterapkan secara konsisten. Bagaimana pendapat Anda, apakah alamat website dengan karakter yang mirip mudah dikenali oleh pengguna biasa? Sampaikan pengalaman Anda mengenai perlindungan akun dari phishing.