Agent Governance Runtime Buka Standar Baru Keamanan dan Audit untuk Sistem AI Otonom
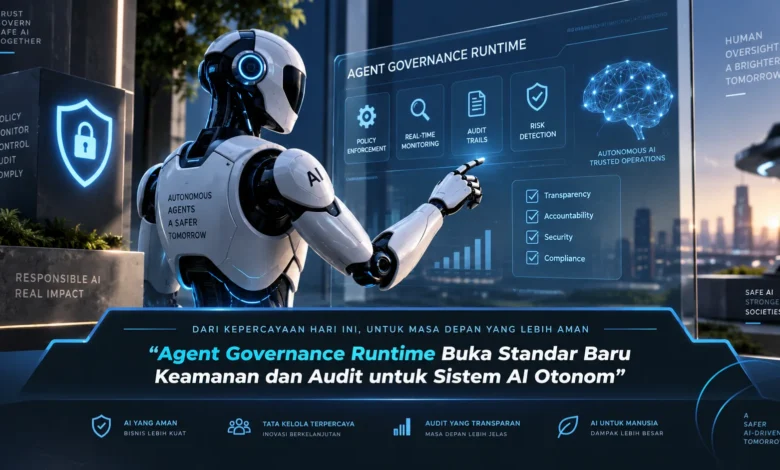
Perkembangan AI otonom membuat sistem kecerdasan buatan mampu menjalankan rangkaian tugas, memilih tool, mengakses data, dan mengambil tindakan dengan campur tangan manusia yang semakin sedikit. Kemampuan tersebut membutuhkan mekanisme pengawasan yang bekerja bukan hanya sebelum AI digunakan, tetapi juga selama proses eksekusi berlangsung. Agent Governance Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI karena keamanan, kontrol akses, pemantauan, dan audit dapat diterapkan lebih dekat dengan setiap tindakan yang dilakukan agent.
Agent Governance Runtime Membawa Pengawasan Langsung ke Sistem AI
Agent Governance Runtime memungkinkan kontrol diterapkan secara langsung selama proses eksekusi AI berlangsung. Apabila pendekatan sebelumnya lebih berfokus pada kebijakan dan konfigurasi awal, kontrol runtime memungkinkan setiap operasi dievaluasi berdasarkan kondisi aktual.
Kontrol seperti ini dibutuhkan ketika AI dapat berinteraksi dengan banyak aplikasi, data, serta layanan. Satu agent dapat membaca informasi, memanggil API, membuat keputusan, kemudian menjalankan tindakan lanjutan. Dengan pengawasan runtime, aktivitas agent dapat tetap berada dalam batas yang telah ditentukan.
Keamanan AI Beralih ke Kontrol Berbasis Konteks
Perlindungan agentic AI perlu melampaui konfigurasi akses yang bersifat tetap. Agent dapat mengambil langkah berbeda berdasarkan hasil yang diperoleh selama proses. Karena itu, policy enforcement perlu bekerja secara dinamis sepanjang perjalanan tugas.
Lapisan policy dapat memeriksa siapa yang bertindak, resource yang dituju, dan tindakan yang hendak dilakukan. Jika permintaan masih berada dalam batas tugas, agent dapat melanjutkan proses. Sebaliknya, jika operasi membutuhkan privilege yang tidak tersedia, sistem dapat memblokir eksekusi.
Hak Akses AI Perlu Disesuaikan dengan Setiap Tugas
Permission minimum membantu memastikan agent tidak memperoleh hak yang lebih luas dari kebutuhannya. Agent yang hanya membutuhkan akses membaca tidak perlu memiliki kemampuan mengubah atau menghapus data. Melalui strategi tersebut, dampak dari kesalahan keputusan dapat dibatasi.
Privilege tertentu dapat diaktifkan sementara berdasarkan kebutuhan aktual. Setelah tugas tertentu berakhir, akses dapat dicabut kembali. Model tersebut membantu mencegah agent membawa hak berlebihan menuju tugas berikutnya. Dalam TEKNOLOGI agentic AI, hak akses dinamis dapat memperkuat pengawasan pada level eksekusi.
Audit Trail Membuat Setiap Tindakan AI Bisa Ditelusuri
Sistem otonom membutuhkan rekaman aktivitas yang jelas agar setiap proses dapat ditelusuri. Aktivitas seperti pemanggilan API, penggunaan data, serta perubahan hak dapat direkam. Jejak aktivitas tersebut memberikan informasi yang lebih jelas mengenai perjalanan eksekusi AI.
Logging yang berguna perlu memberikan informasi mengenai kondisi ketika keputusan dibuat. Informasi tentang agent, waktu, aturan yang berlaku, fungsi yang digunakan, serta hasil operasi dapat membantu proses investigasi dan evaluasi. Melalui pendekatan tersebut, pengawasan TEKNOLOGI AI dapat dilakukan berdasarkan data eksekusi yang nyata.
Monitoring Runtime Membuat Agent Lebih Mudah Diawasi
Observability melengkapi audit dengan kemampuan melihat perilaku agent ketika sistem sedang berjalan. Sistem dapat memantau jumlah tool call, kegagalan permission, perubahan pola akses, serta aktivitas sensitif. Informasi tersebut dapat membantu menemukan perilaku yang berbeda dari kondisi normal.
Ketika sebuah agent menggunakan tool sensitif dengan pola yang tidak biasa, monitoring dapat menandai aktivitas tersebut sebagai kejadian yang perlu dievaluasi. Monitoring yang dikombinasikan dengan kontrol runtime membuat sistem tidak hanya mengetahui kejadian setelah semuanya selesai. Pendekatan tersebut dapat membuat TEKNOLOGI agentic lebih mudah dikelola.
Runtime Governance Menempatkan Manusia pada Titik Kritis
AI otonom tidak berarti setiap tindakan harus diberikan kebebasan penuh. Aktivitas rutin dapat memperoleh tingkat otonomi yang lebih tinggi, sedangkan tindakan sensitif dapat membutuhkan human approval.
AI dapat memproses informasi tanpa intervensi tetapi harus meminta konfirmasi sebelum menjalankan perubahan penting. Operasi finansial, modifikasi hak akses, penghapusan resource, atau pemindahan informasi penting dapat dihentikan sementara hingga memperoleh persetujuan. Strategi berbasis tingkat risiko tersebut membantu menyeimbangkan kecepatan otomatisasi dengan kontrol manusia.
Runtime Governance Dorong Sistem AI yang Lebih Terukur
Pertumbuhan agentic AI membuat kebutuhan terhadap kontrol yang terstruktur semakin penting. Governance tidak dapat berhenti pada pembuatan dokumen kebijakan. Policy perlu diwujudkan melalui kontrol akses, enforcement, monitoring, serta audit trail.
Perpaduan policy engine, access control, pencatatan aktivitas, observability, dan human in the loop dapat membentuk fondasi governance yang lebih menyeluruh. Dalam perkembangan TEKNOLOGI berikutnya, auditabilitas dan keamanan dapat menjadi faktor utama dalam penggunaan AI berskala besar.
Penutup
Agent Governance Runtime menghadirkan fondasi yang lebih aktif untuk keamanan dan audit pada agentic AI. Dengan menerapkan validasi runtime, pembatasan akses, pencatatan aktivitas, pemantauan, dan kontrol manusia, AI dapat bekerja lebih mandiri tetapi tetap memiliki ruang tindakan yang terukur. Seiring pertumbuhan TEKNOLOGI otonom, kemampuan mengawasi dan menelusuri setiap tindakan dapat menentukan tingkat kepercayaan terhadap sistem. Sampaikan pendapat Anda tentang standar keamanan dan audit untuk AI otonom agar wawasan mengenai keamanan AI semakin berkembang.


