Cara Mengamankan AI Agent Permissions dengan RBAC, Audit Log, dan Persetujuan Berlapis
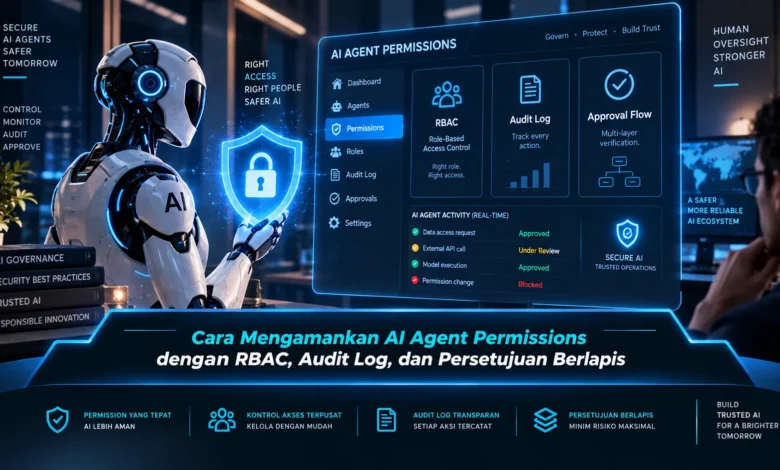
AI agent semakin banyak digunakan untuk membaca data, menjalankan tool, menghubungkan aplikasi, serta menyelesaikan tugas secara otomatis. Kemampuan tersebut memang dapat meningkatkan efisiensi, tetapi permission yang terlalu luas juga dapat membuka risiko jika agent menjalankan tindakan di luar kewenangannya. Karena itu, penerapan RBAC, audit log, dan persetujuan berlapis menjadi bagian penting dalam menjaga keamanan TEKNOLOGI AI agar setiap tindakan tetap terkontrol dan dapat dipertanggungjawabkan.
RBAC Menjadi Fondasi Kontrol Akses AI Agent
RBAC memungkinkan permission diberikan berdasarkan peran yang sudah ditentukan. Agent yang bertugas membaca laporan dapat ditempatkan pada role dengan akses read only. Sementara itu, agent yang menangani proses administratif dapat memiliki hak berbeda.
Pendekatan berbasis role membantu mengurangi pemberian permission secara individual yang terlalu luas. Hak terhadap resource dapat dipetakan berdasarkan kategori pekerjaan. Pada penerapan TEKNOLOGI AI modern, RBAC dapat membantu menjaga batas antara kemampuan agent dengan kewenangan yang benar benar dibutuhkan.
RBAC Perlu Diperkuat dengan Prinsip Hak Minimum
Role yang dibuat perlu dirancang menggunakan pendekatan hak akses seminimal mungkin. Sebuah agent tidak perlu memperoleh seluruh kemampuan hanya karena berada dalam satu kelompok pekerjaan. Jika fungsi agent hanya membaca informasi, permission pengubahan dan penghapusan dapat tetap ditutup.
Permission minimum perlu mencakup aplikasi, API, database, dan fungsi eksternal. Sistem dapat menentukan daftar fungsi yang memang dibutuhkan untuk menyelesaikan tugas. Dengan pendekatan tersebut, ruang gerak agent dapat tetap sesuai fungsi.
Jejak Aktivitas Membuat Tindakan Agent Lebih Mudah Ditelusuri
Logging membantu organisasi mengetahui bagaimana agent menggunakan permission yang telah diberikan. Audit trail dapat menyimpan data mengenai tool call, target akses, waktu eksekusi, serta status aktivitas. Catatan tersebut memberikan visibilitas lebih baik terhadap perilaku agent.
Pencatatan yang konsisten memungkinkan tim keamanan mengenali perubahan pola perilaku. Jika AI sering menggunakan tool yang seharusnya tidak diperlukan, tim dapat melakukan pemeriksaan lebih cepat. Dalam implementasi TEKNOLOGI berbasis otomatisasi, pencatatan aktivitas membantu menjaga agent tetap dapat diawasi.
Operasi Penting Perlu Melewati Beberapa Tahap Persetujuan
Tidak semua tindakan agent memiliki tingkat risiko yang sama. Aktivitas rutin dapat diproses langsung sesuai role yang tersedia. Namun, tindakan seperti menghapus data, mengubah permission, mengirim informasi sensitif, atau menjalankan transaksi dapat membutuhkan persetujuan tambahan.
Persetujuan berlapis dapat disusun berdasarkan tingkat risiko tindakan. Perubahan kecil mungkin hanya membutuhkan satu approval. Sementara itu, aktivitas kritis dapat membutuhkan persetujuan administrator dan pemilik data. Strategi ini membantu mengurangi kemungkinan satu agent melakukan tindakan besar tanpa pengawasan.
Validasi Runtime Membuat Permission Lebih Dinamis
RBAC menentukan role dan permission dasar sedangkan policy engine dapat memeriksa apakah tindakan masih sesuai dengan konteks aktual. Policy engine dapat mempertimbangkan siapa yang bertindak, fungsi yang digunakan, target resource, dan persetujuan yang tersedia. Ketika role dan approval sudah memenuhi ketentuan, tool dapat diizinkan untuk berjalan.
Sebaliknya tindakan dapat diblokir ketika permission tidak sesuai. Policy engine dapat menahan operasi sampai pihak yang berwenang memberikan izin. Integrasi kontrol tersebut membuat permission tidak hanya menjadi konfigurasi statis.
Permission Agent Tidak Boleh Dibiarkan Permanen Tanpa Pemeriksaan
Permission yang sesuai hari ini belum tentu tetap diperlukan pada masa berikutnya. Karena itu review berkala perlu dilakukan terhadap role, permission, tool, dan resource yang digunakan. Akses lama dapat dinonaktifkan untuk memperkecil permukaan risiko.
Rekaman aktivitas dapat memperlihatkan akses yang jarang atau bahkan tidak pernah digunakan. Apabila permission tertentu tidak pernah dibutuhkan, role dapat disederhanakan. Dalam praktik TEKNOLOGI AI yang matang, pemantauan berkelanjutan membantu mempertahankan keamanan dalam jangka panjang.
Kesimpulan
Pengamanan permission AI agent akan lebih kuat ketika RBAC, audit trail, dan approval bertingkat diterapkan secara terpadu. Dengan menggabungkan role based access control, permission minimum, logging, validasi runtime, dan approval, otomatisasi dapat berjalan dengan fleksibel sambil mempertahankan kontrol keamanan. Seiring berkembangnya TEKNOLOGI agentic AI, pengelolaan permission akan menjadi bagian semakin penting dari tata kelola sistem. Anda dapat ikut berdiskusi mengenai strategi keamanan agentic AI agar diskusi mengenai kontrol akses sistem otonom semakin bermanfaat.